Un banco francés, en el centro de un robo cripto de más de 133 millones: Crédit Mutuel Arkéa confirma un ciberataque tras la denuncia de ZachXBT
Redacción Ley y Capital. Texto elaborado con IA y publicado sin revisión humana previa, tras controles automáticos. Editor responsable: Guillermo García Parra. Cómo trabajamos
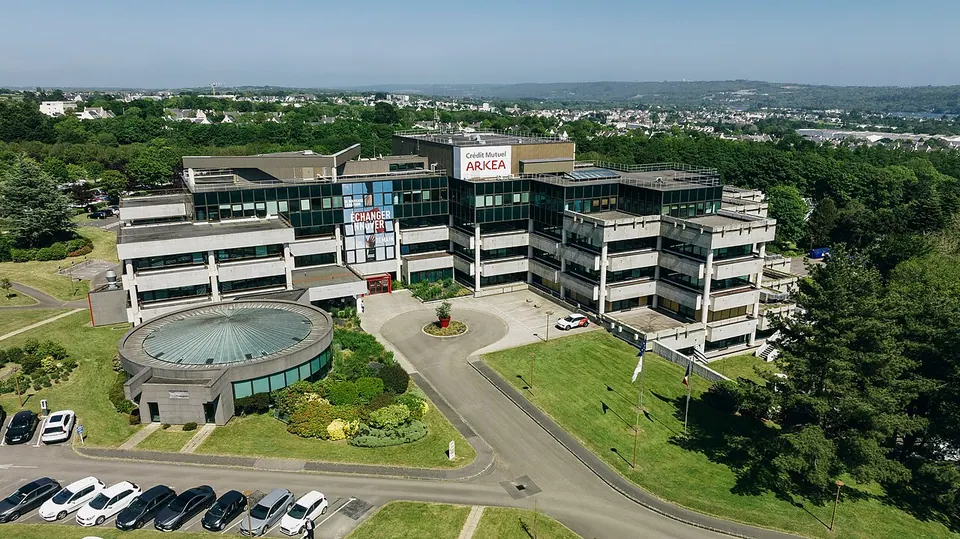
El investigador on-chain ZachXBT señaló a Crédit Mutuel Arkéa como la entidad europea que habría perdido más de 133 millones de dólares desde sus cuentas en exchanges de criptomonedas. El banco confirma un ciberataque que permitió «operaciones fraudulentas», asegura que sus clientes no están afectados, pero no cifra el daño ni menciona las cripto. El caso llega cuando la entidad aspira a una licencia MiCA para vender cripto a sus clientes.
Contexto
Crédit Mutuel Arkéa es un grupo bancario cooperativo francés con sede en Bretaña, distinto de la confederación Crédit Mutuel-CIC. El incidente se produce días después del hackeo de 6.300 millones de dólares a Binance, el mayor robo cripto registrado, que el FBI atribuye a Corea del Norte. ZachXBT es un investigador independiente que rastrea flujos en blockchains públicas y que ha destapado numerosos robos; sus afirmaciones no son oficiales, pero suelen apoyarse en transacciones verificables por cualquiera.
Por qué importaLa clave para entender el caso es que las blockchains son registros públicos: cada movimiento de fondos queda anotado y cualquiera puede seguirlo, aunque no sepa quién controla cada dirección. Así es como ZachXBT y Bitquery reconstruyeron el recorrido del dinero. Las stablecoins como USDC o USDT (fichas que replican el valor del dólar) tienen un emisor que puede congelarlas; por eso el atacante las cambió rápido por ether y, en parte, por Monero, una criptomoneda diseñada para ocultar emisor, receptor e importe. Cada hora sin aviso a emisores y exchanges reduce las posibilidades de bloqueo, y de ahí la crítica a la falta de comunicación temprana. Ninguna fuente ha explicado todavía cómo accedió el atacante a las cuentas del banco en los exchanges. Para la banca europea el mensaje es incómodo. Bajo MiCA, un proveedor de custodia debe separar los criptoactivos de sus clientes de los propios y responde ante ellos por la pérdida debida a incidentes que le sean imputables, incluidos los ciberataques, hasta el valor de mercado de lo perdido. Además, desde enero de 2025 el Reglamento DORA obliga a las entidades financieras a gestionar el riesgo tecnológico y notificar incidentes graves al supervisor. Aquí el banco asegura que sus clientes no están afectados, aunque no aclara qué activos se perdieron ni quién asume la pérdida; en todo caso, el episodio pone a prueba la gobernanza de una entidad que quería convertirse en distribuidor de cripto para otros bancos. Recuerda también un límite que la CNMV subraya: los criptoactivos no tienen fondo de garantía de depósitos ni sistema de indemnización a inversores.
Qué significa para…
Los supervisores mirarán con lupa los controles de acceso a cuentas en exchanges, la gestión de claves y la rapidez de notificación; quien pida licencia MiCA deberá demostrar resiliencia operativa real, no solo en papel.
Dejar cripto en un banco o exchange regulado no equivale a un depósito garantizado: conviene saber qué entidad concreta custodia, si segrega los activos y qué responsabilidad asume ante un hackeo.
La autocustodia (guardar uno mismo las claves) elimina el riesgo de contraparte pero traslada al usuario el riesgo de pérdida o robo; los seguros cripto existen, pero suelen cubrir solo una parte de los activos y con exclusiones.
El caso abre preguntas de responsabilidad (MiCA art. 75, DORA, deber de notificación) y de recuperación de activos mediante bloqueos en exchanges, un terreno donde la rapidez procesal es decisiva.
El problema no es el dinero perdido, sino que un banco que quería custodiar cripto para otros no supo detectar ni comunicar a tiempo el robo de la suya.
Para un grupo bancario, 133 millones no amenazan la solvencia, pero sí el plan de negocio: Arkéa quería vender cripto en marca blanca a otros bancos, y su argumento comercial era precisamente la seguridad. El riesgo oculto es reputacional y de licencia: el supervisor que evalúa su solicitud MiCA acaba de ver fallar sus controles de acceso a exchanges. Se sobrevalora la idea de que «banco regulado» equivale a «cripto segura»: los exchanges siguen siendo el punto débil y aquí salieron más de 100 millones en 21 horas antes de que se bloqueara una parte. Se infravalora el coste de la lentitud: según ZachXBT, avisar antes habría permitido congelar unos 30 millones. Pierden el banco y su proyecto cripto; gana, paradójicamente, la industria de análisis on-chain, que demuestra su valor.
El banco asegura que sus clientes no están afectados; si eran fondos propios, la responsabilidad de MiCA ante clientes por la custodia (art. 75) no se activa, pero esa versión aún no está verificada y el banco ni siquiera ha dicho si lo robado eran cripto. Lo que sí entra en juego es DORA, aplicable desde enero de 2025, que obliga a notificar al supervisor los incidentes graves en plazos cortos; la crítica de ZachXBT apunta a un posible fallo de gobernanza que la ACPR francesa puede examinar. Laguna clara: no hay un deber legal de avisar en tiempo real a emisores de stablecoins y exchanges, que es lo que de verdad permite congelar fondos. Si el banco intenta recuperar parte del dinero, tendrá que litigar en varias jurisdicciones y contra un autor sin identificar, con pocas probabilidades de éxito más allá de lo ya bloqueado.
Al cliente de a pie, de momento, no le toca el bolsillo: el banco dice que sus clientes no están afectados. Pero la lección es directa: si un banco con equipos de ciberseguridad pierde 133 millones en un día, tu cripto en una plataforma tampoco está blindada, y no hay fondo de garantía que la cubra. La pregunta de bar: «Si se enteró antes un investigador anónimo en internet que el propio banco, ¿quién estaba vigilando?».
Valoración propia, separada de la información. No es asesoramiento jurídico ni de inversión.
Una stablecoin como USDC es un token que vale un dólar porque una empresa central (Circle) lo emite y lo respalda con reservas. Como ese emisor controla el contrato informático del token, puede bloquear una dirección y dejar sus fondos inmovilizados, algo que no puede hacer nadie con bitcoin o ether. Ejemplo: si un ladrón roba 100 millones en USDC y el emisor recibe el aviso en una hora, puede congelarlos antes de que se muevan. Por eso los atacantes cambian las stablecoins por ether lo antes posible, y luego por Monero, que oculta quién envía y quién recibe. La consecuencia jurídica es clara: en un robo cripto, la velocidad de la denuncia vale más que cualquier demanda posterior.
Para profundizar: MiCA: por qué el mayor exchange del mundo puede quedarse sin clientes en España, y qué protege de verdad la licencia
Qué vigilarCifra oficial de pérdidas y explicación del vector de ataque por parte de Crédit Mutuel Arkéa; posible reacción del supervisor francés (ACPR/AMF) y efecto sobre su solicitud de licencia MiCA; congelaciones adicionales en Kraken y OKX; nuevas actualizaciones de ZachXBT sobre operaciones OTC no contabilizadas.
La ficha: todas las cifras
- 1-nov-2026: ZachXBT alerta de que una entidad de la UE sin identificar podría haber perdido más de 106 millones de dólares desde cuentas en varios exchanges; después suma otros 27 millones en retiradas, hasta superar los 133 millones.
- Según la firma de análisis Bitquery, se retiraron 108,8 millones de dólares en USDC de cuentas en Kraken, Crypto.com y OKX en 21 horas, entre el 1 y el 2 de noviembre.
- El atacante cambió las stablecoins por ether (que ningún emisor central puede congelar), usó servicios de intercambio instantáneo, convirtió parte a Monero y movió fondos entre varias cadenas mediante puentes.
- ZachXBT, según recoge Decrypt, acusa a la víctima de no haber comunicado el incidente a tiempo y sostiene que eso impidió congelar unos 30 millones de dólares; publicó cuatro direcciones de Ethereum vinculadas al robo.
- Crypto.com confirmó que bloqueó fondos vinculados al incidente y OKX, que detectó actividad inusual en la cuenta de un cliente institucional y la congeló; Kraken no respondió a CoinDesk.
- El banco dice que el incidente está «bajo control», que informó a los supervisores, suspendió temporalmente algunas operaciones y que los importes afectados no comprometen la solidez del grupo.
- En mayo de 2026, según L'Agefi, Crédit Mutuel Arkéa solicitó una licencia MiCA para ofrecer servicios cripto a clientes minoristas y, en marca blanca, a otras entidades a través de Arkéa Banking Services.
- ZachXBT descarta «con un alto grado de confianza» al grupo norcoreano Lazarus, por los patrones de blanqueo; el autor sigue sin identificar.
Cómo lo hemos verificado
Confirmado por el propio banco (en CoinDesk y Decrypt): hubo un ciberataque con «operaciones fraudulentas», ya «bajo control», sin efecto para sus clientes; pero no da importe ni dice si eran cripto. La cifra de más de 133 millones, la crítica por la falta de aviso y los unos 30 millones que se podrían haber congelado son versión de ZachXBT; Bitquery confirma de forma independiente 108,8 millones en USDC retirados en 21 horas, sin poder identificar a la víctima. Las fuentes discrepan sobre los exchanges: Crypto.com confirmó bloqueos y, según CoinDesk, OKX también congeló la cuenta de un cliente institucional, mientras que Kraken no respondió.